Domain seitensprungnetzwerk.de kaufen?
Wir ziehen mit dem Projekt
seitensprungnetzwerk.de um.
Sind Sie am Kauf der Domain
seitensprungnetzwerk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain seitensprungnetzwerk.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Wie kann man Diskretion und Anonymität auf einem Seitensprung-Portal gewährleisten?
1. Durch eine sichere und verschlüsselte Datenübertragung können persönliche Informationen geschützt werden. 2. Anonyme Zahlungsmethoden wie Prepaid-Karten oder Bitcoin können die Identität der Nutzer verbergen. 3. Regelmäßige Überprüfungen der Profile und strenges Durchsetzen der Datenschutzrichtlinien können Diskretion gewährleisten. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
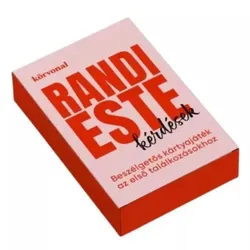
Treffen - Kartenspiel auf UngarischDieses Kartenspiel ist perfekt für schüchterne Treffen, romantische Verabredungen und ein lockeres Kennenlernen! Die Karten enthalten amüsante, tiefgründige und unerwartete Fragen, die euch dabei helfen, euch auf eine entspannte und unterhaltsame Weise besser kennenzulernen.Das Ziel des Spiels ist einfach: Zieht eine Frage und antwortet ehrlich, aber so, wie es euch angenehm ist. Das Spiel hilft, Spannungen und peinliche Augenblicke abzubauen und stattdessen fröhliche und bedeutsame Gespräche zu schaffen.Es ist ein perfektes Werkzeug, um euch besser kennenzulernen und das Eis zu brechen – und wenn ihr Glück habt, werdet ihr euch noch Jahre später an die Antworten erinnern, die euch zusammengebracht haben, sei es als Freunde oder in romantischer Hinsicht.Das Spiel richtet sich auch an Paare, die sich bereits in einer Beziehung befinden, und wird ebenso angenehm und fesselnd sein.Dank seiner kompakten Größe könnt ihr es leicht mit ins Café, in den Park oder sogar bei einem Abendspaziergang mitnehmen.Die Box enthält 60 Fragen.17,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
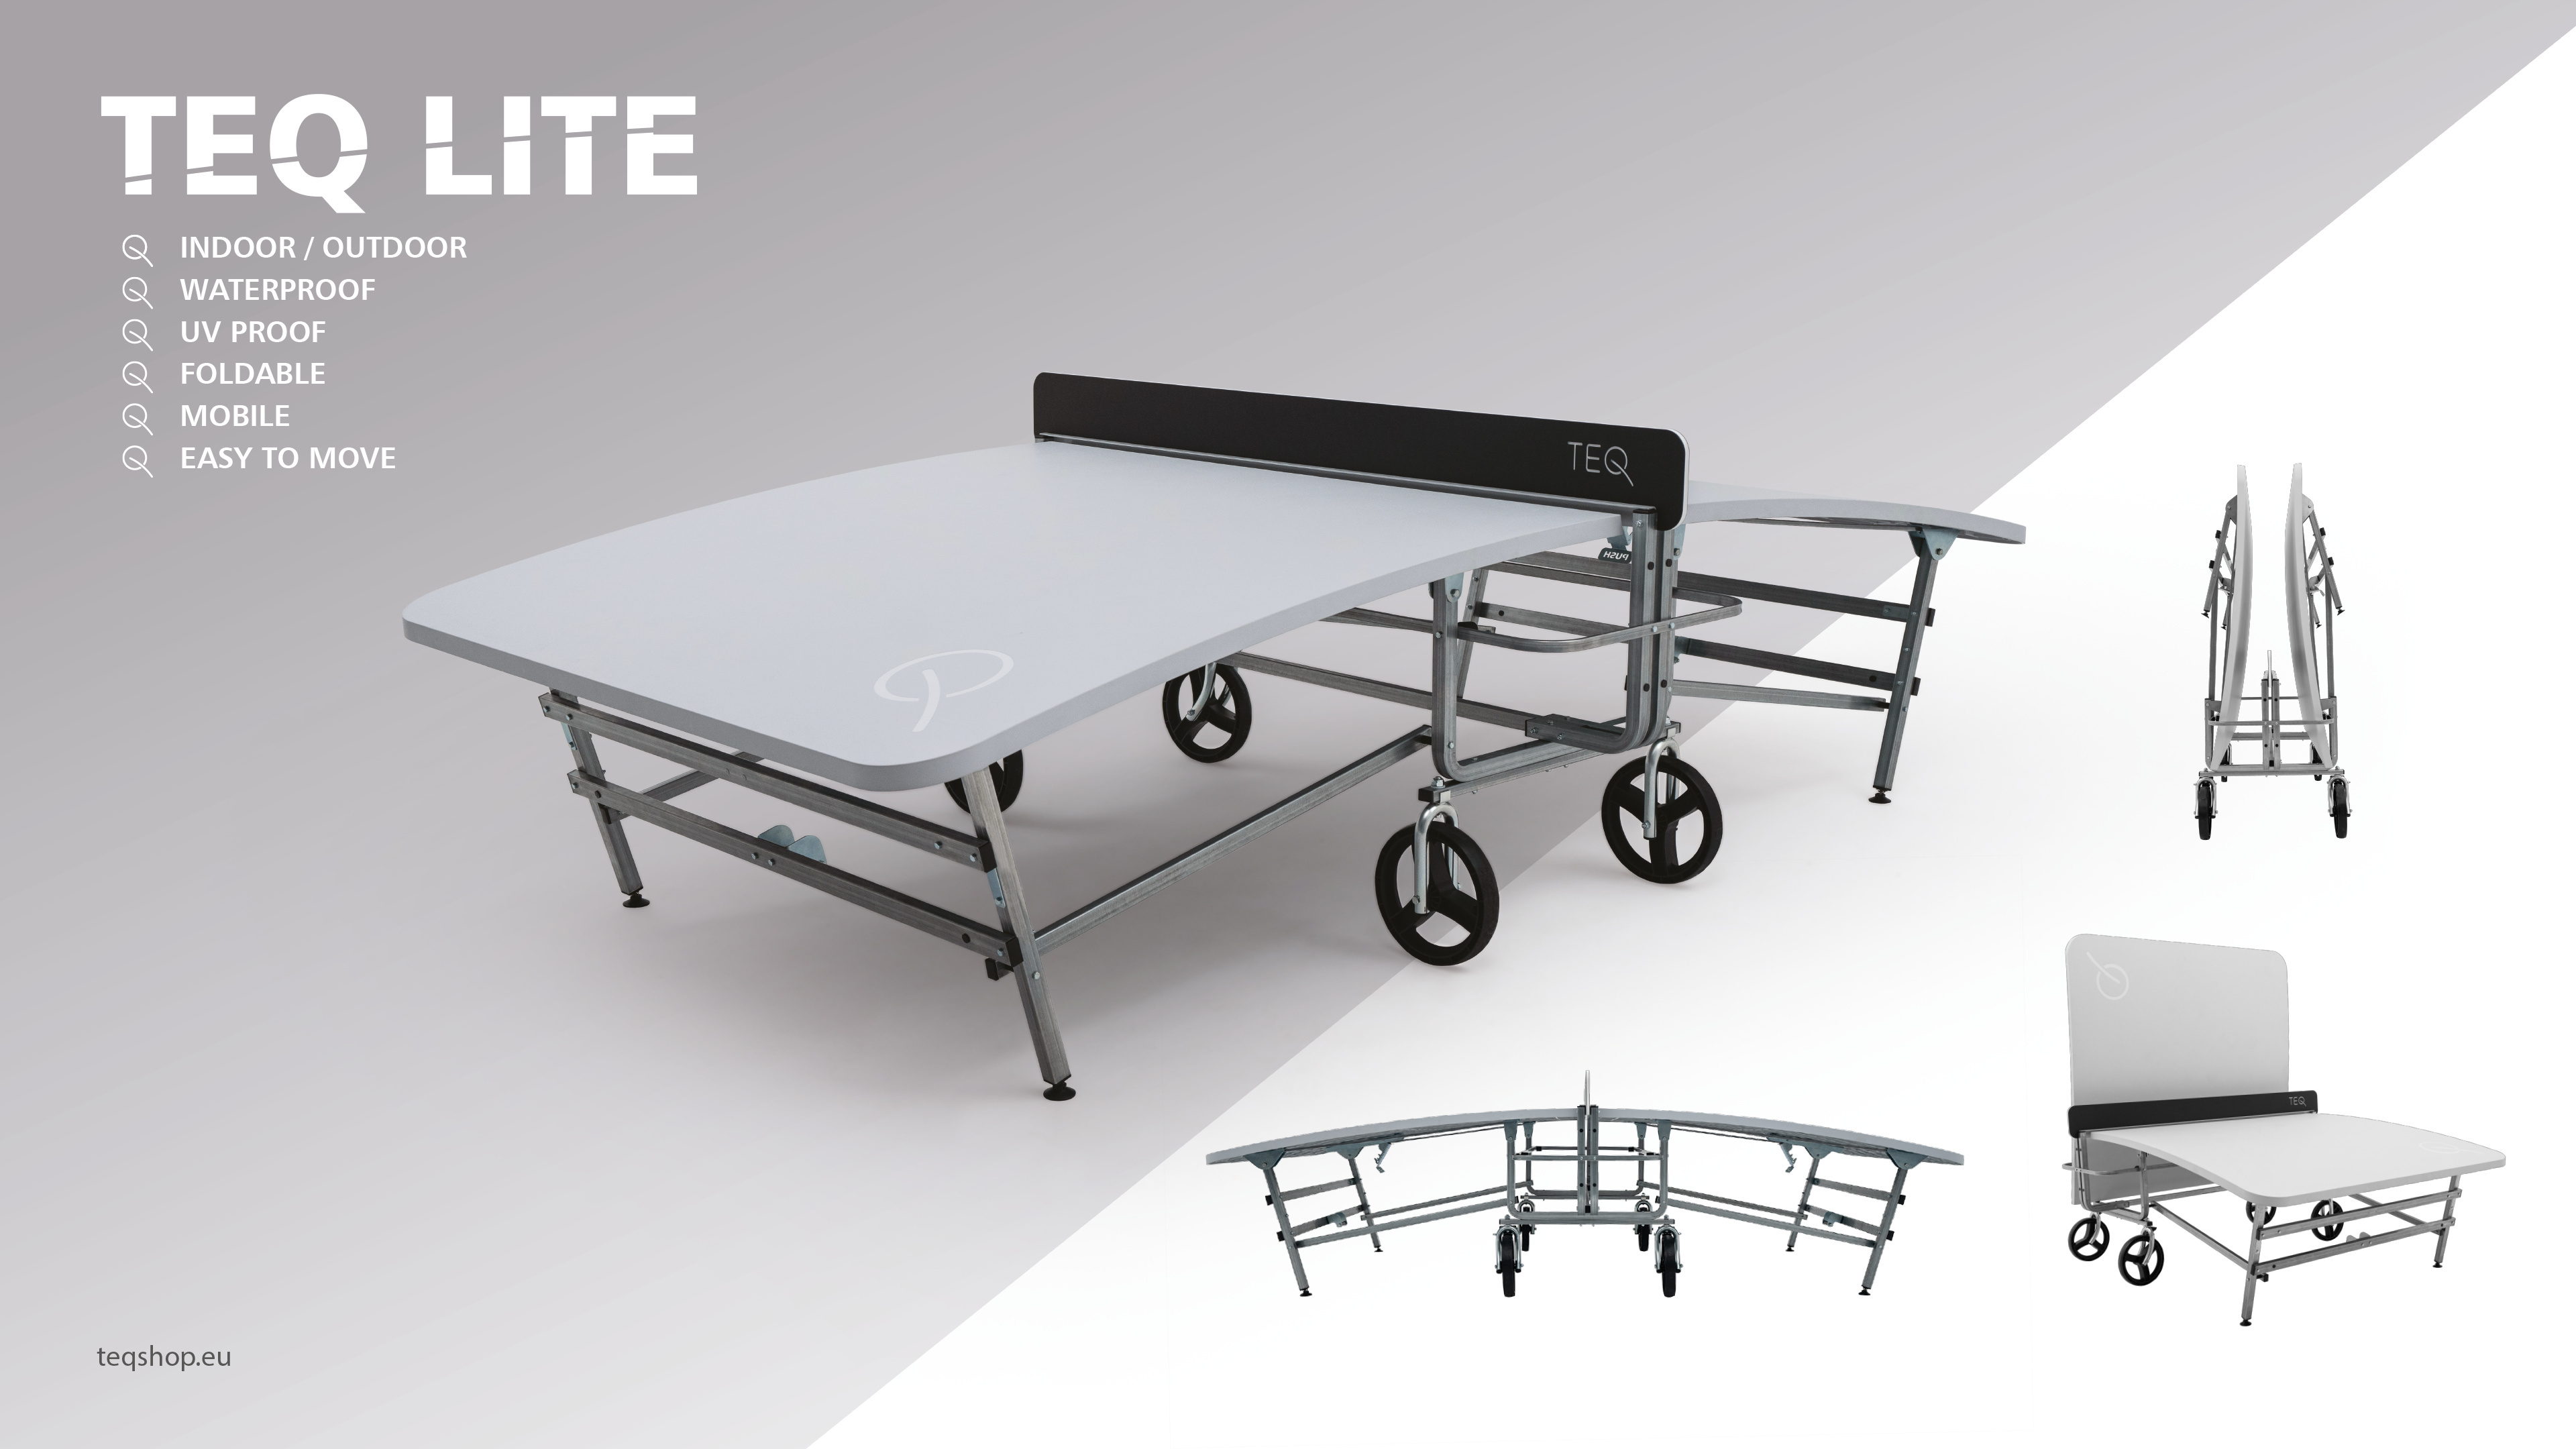
Teqball TEQLITE Fußball Volleyball treffen TischtennisTeqball ist ein Sport, der auf Fußball basiert.Er ist für Profi-Fußballspieler genauso gut geeignet, wie für Amateure und Sportfans, die ihr technisches Können, ihre Konzentrationsfähigkeit und ihre Ausdauer verbessern möchten.Aber man kann auf diesem speziell gekrümmten Tisch nicht nur seine Fähigkeiten trainieren. Nur ein Mitspieler auf der anderen Seite des Tisches ist notwendig und schon kann ein sehenswerter Sport betrieben werden, der leicht zu erlernen ist.Wenn jemand nur ein bisschen mit dem Ball umgehen kann, kann er sich auch in Teqball hervortun. Teqball ist Fußball Pur, da die Spieler untereinander keinen physischen Kontakt haben.Im Spiel oder Training können also Verletzungen auf Grund von Zusammenstößen oder Fouls vollkommen vermieden werden.Im Einklang mit den offiziellen Regeln darf der Tisch nicht berührt werden, wodurch die Verletzungsgefahr zusätzlich verringert wird.Teqball kann mit jedem normalen Fußball gespielt werden.Teqball kann zu zweit als Einzel oder zu vier1618,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Christie, Agatha: Karibische AffäreKaribische Affäre , Natürlich, die karibische Sonne tut ihren vom Rheuma geplagten Gliedern gut, ansonsten aber langweilt sich Jane Marple fürchterlich in der Karibik. Doch dann wird Major Palgrave, einer der Hotelgäste ermordet. Noch am Vortag hat er Miss Marple ein mysteriöses Foto zeigen wollen. Nun ist er tot und das Foto unauffindbar. Wer hatte ein Interesse an seinem Tod? Warum verhalten ich die anderen Gäste so seltsam? Eines ist sicher: Über Langeweile kann Miss Marple sich nicht mehr beschweren. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20250306, Autoren: Christie, Agatha, Übersetzung: Broermann, Christa, Seitenzahl/Blattzahl: 224, Themenüberschrift: FICTION / Mystery & Detective / Women Sleuths, Keyword: Privatdetektivin; Spannungsroman; Detektivinnen; Kriminalroman; Krimiserie; Mord; Kriminalpolizei; Kommissarin; Krimi; Verbrechen; Ermittlerin; Cosy Crime; Ermittlungen; Detektivin; Quen of Crime, Fachkategorie: Kriminalromane und Mystery: Privatdetektiv / Amateurdetektive~Kriminalromane & Mystery: Cosy Mystery~Kriminalromane und Mystery: weibliche Ermittler~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 23, Gewicht: 304, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Kann man nach Seitensprung wieder vertrauen?
Kann man nach einem Seitensprung wieder Vertrauen? Diese Frage ist nicht einfach zu beantworten, da Vertrauen ein zentraler Bestandteil einer Beziehung ist und durch einen Seitensprung stark erschüttert werden kann. Es ist möglich, dass Vertrauen wieder aufgebaut werden kann, aber es erfordert Zeit, Offenheit, Ehrlichkeit und viel Arbeit von beiden Partnern. Es ist wichtig, dass beide bereit sind, an der Beziehung zu arbeiten und sich gegenseitig zu unterstützen. Letztendlich hängt es von der individuellen Situation und den Gefühlen der beteiligten Personen ab, ob Vertrauen nach einem Seitensprung wiederhergestellt werden kann. **


Wart ihr schon einmal die Affäre oder der Seitensprung von jemandem?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen. Daher kann ich nicht sagen, ob ich jemals die Affäre oder der Seitensprung von jemandem war. Meine Funktion ist es, Informationen bereitzustellen und Fragen zu beantworten. **
Wie kann man als Partner über einen Seitensprung oder eine Affäre hinwegkommen?
Um über einen Seitensprung oder eine Affäre hinwegzukommen, ist es wichtig, offen und ehrlich miteinander zu kommunizieren. Beide Partner sollten ihre Gefühle und Bedenken teilen und versuchen, Verständnis füreinander aufzubringen. Es kann auch hilfreich sein, professionelle Unterstützung in Form von Paartherapie oder Beratung in Anspruch zu nehmen, um die Beziehung zu stärken und das Vertrauen wieder aufzubauen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Treffen - Kartenspiel auf UngarischDieses Kartenspiel ist perfekt für schüchterne Treffen, romantische Verabredungen und ein lockeres Kennenlernen! Die Karten enthalten amüsante, tiefgründige und unerwartete Fragen, die euch dabei helfen, euch auf eine entspannte und unterhaltsame Weise besser kennenzulernen.Das Ziel des Spiels ist einfach: Zieht eine Frage und antwortet ehrlich, aber so, wie es euch angenehm ist. Das Spiel hilft, Spannungen und peinliche Augenblicke abzubauen und stattdessen fröhliche und bedeutsame Gespräche zu schaffen.Es ist ein perfektes Werkzeug, um euch besser kennenzulernen und das Eis zu brechen – und wenn ihr Glück habt, werdet ihr euch noch Jahre später an die Antworten erinnern, die euch zusammengebracht haben, sei es als Freunde oder in romantischer Hinsicht.Das Spiel richtet sich auch an Paare, die sich bereits in einer Beziehung befinden, und wird ebenso angenehm und fesselnd sein.Dank seiner kompakten Größe könnt ihr es leicht mit ins Café, in den Park oder sogar bei einem Abendspaziergang mitnehmen.Die Box enthält 60 Fragen.17,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Teqball TEQLITE Fußball Volleyball treffen TischtennisTeqball ist ein Sport, der auf Fußball basiert.Er ist für Profi-Fußballspieler genauso gut geeignet, wie für Amateure und Sportfans, die ihr technisches Können, ihre Konzentrationsfähigkeit und ihre Ausdauer verbessern möchten.Aber man kann auf diesem speziell gekrümmten Tisch nicht nur seine Fähigkeiten trainieren. Nur ein Mitspieler auf der anderen Seite des Tisches ist notwendig und schon kann ein sehenswerter Sport betrieben werden, der leicht zu erlernen ist.Wenn jemand nur ein bisschen mit dem Ball umgehen kann, kann er sich auch in Teqball hervortun. Teqball ist Fußball Pur, da die Spieler untereinander keinen physischen Kontakt haben.Im Spiel oder Training können also Verletzungen auf Grund von Zusammenstößen oder Fouls vollkommen vermieden werden.Im Einklang mit den offiziellen Regeln darf der Tisch nicht berührt werden, wodurch die Verletzungsgefahr zusätzlich verringert wird.Teqball kann mit jedem normalen Fußball gespielt werden.Teqball kann zu zweit als Einzel oder zu vier1618,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Wie kann man Diskretion und Anonymität auf einem Seitensprung-Portal gewährleisten?
1. Durch eine sichere und verschlüsselte Datenübertragung können persönliche Informationen geschützt werden. 2. Anonyme Zahlungsmethoden wie Prepaid-Karten oder Bitcoin können die Identität der Nutzer verbergen. 3. Regelmäßige Überprüfungen der Profile und strenges Durchsetzen der Datenschutzrichtlinien können Diskretion gewährleisten. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Christie, Agatha: Karibische AffäreKaribische Affäre , Natürlich, die karibische Sonne tut ihren vom Rheuma geplagten Gliedern gut, ansonsten aber langweilt sich Jane Marple fürchterlich in der Karibik. Doch dann wird Major Palgrave, einer der Hotelgäste ermordet. Noch am Vortag hat er Miss Marple ein mysteriöses Foto zeigen wollen. Nun ist er tot und das Foto unauffindbar. Wer hatte ein Interesse an seinem Tod? Warum verhalten ich die anderen Gäste so seltsam? Eines ist sicher: Über Langeweile kann Miss Marple sich nicht mehr beschweren. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20250306, Autoren: Christie, Agatha, Übersetzung: Broermann, Christa, Seitenzahl/Blattzahl: 224, Themenüberschrift: FICTION / Mystery & Detective / Women Sleuths, Keyword: Privatdetektivin; Spannungsroman; Detektivinnen; Kriminalroman; Krimiserie; Mord; Kriminalpolizei; Kommissarin; Krimi; Verbrechen; Ermittlerin; Cosy Crime; Ermittlungen; Detektivin; Quen of Crime, Fachkategorie: Kriminalromane und Mystery: Privatdetektiv / Amateurdetektive~Kriminalromane & Mystery: Cosy Mystery~Kriminalromane und Mystery: weibliche Ermittler~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 23, Gewicht: 304, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenhard-Schramm, Niklas: Die Duogynon-AffäreDie Duogynon-Affäre , Staatliche Arzneimittelregulierung in der Bundesrepublik zwischen Öffentlichkeit, Recht und Medizin 1949-1981 , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20241127, Produktform: Leinen, Autoren: Lenhard-Schramm, Niklas, Seitenzahl/Blattzahl: 352, Abbildungen: mit 25 z.T. farbige Abbildungen, Themenüberschrift: HISTORY / Europe / Germany, Keyword: Bundesgesundheitsamt; Contergan; Gesundheit; Gesundheitsministerium; Gesundheitspolitik; Medizingeschichte; Medizinskandal; Pharma; Pharmaindustrie; Verwaltungsgeschichte; Zeitgeschichte, Fachschema: Deutschland / Westdeutschland~Westdeutschland~Bundesrepublik Deutschland~Arznei / Recht, Zulassung~Arzneimittelgesetz - AMG~Medizin / Recht, Kriminalität~Medizin / Geschichte~Arznei / Arzneimittellehre~Pharmakologie, Fachkategorie: Geschichte der Medizin~Pharmakologie~Sozial- und Kulturgeschichte, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 140, Höhe: 33, Gewicht: 680, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Kann man nach Seitensprung wieder vertrauen?
Kann man nach einem Seitensprung wieder Vertrauen? Diese Frage ist nicht einfach zu beantworten, da Vertrauen ein zentraler Bestandteil einer Beziehung ist und durch einen Seitensprung stark erschüttert werden kann. Es ist möglich, dass Vertrauen wieder aufgebaut werden kann, aber es erfordert Zeit, Offenheit, Ehrlichkeit und viel Arbeit von beiden Partnern. Es ist wichtig, dass beide bereit sind, an der Beziehung zu arbeiten und sich gegenseitig zu unterstützen. Letztendlich hängt es von der individuellen Situation und den Gefühlen der beteiligten Personen ab, ob Vertrauen nach einem Seitensprung wiederhergestellt werden kann. **
-
Wart ihr schon einmal die Affäre oder der Seitensprung von jemandem?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen. Daher kann ich nicht sagen, ob ich jemals die Affäre oder der Seitensprung von jemandem war. Meine Funktion ist es, Informationen bereitzustellen und Fragen zu beantworten. **
-
Wie kann man als Partner über einen Seitensprung oder eine Affäre hinwegkommen?
Um über einen Seitensprung oder eine Affäre hinwegzukommen, ist es wichtig, offen und ehrlich miteinander zu kommunizieren. Beide Partner sollten ihre Gefühle und Bedenken teilen und versuchen, Verständnis füreinander aufzubringen. Es kann auch hilfreich sein, professionelle Unterstützung in Form von Paartherapie oder Beratung in Anspruch zu nehmen, um die Beziehung zu stärken und das Vertrauen wieder aufzubauen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.